从法规角度看欧洲机房失火后的合规调查与报告义务解析
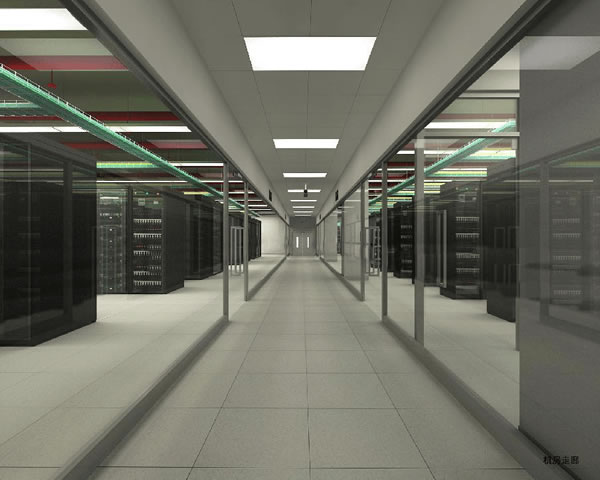
机房失火在欧洲不仅是安全与经营问题,还牵涉复杂的合规与报告义务。火灾导致的服务器损毁、数据丢失或服务中断,会触发数据保护法规、关键基础设施要求和合同责任,需在法律框架下迅速响应。
在欧盟层面,GDPR对个人数据泄露的通报有明确要求:如果火灾导致个人数据丢失或不可用,数据控制者通常需在发现后72小时内向数据保护机构(DPA)报告并告知受影响主体,除非可证明风险低。
同时,NIS指令及其升级版NIS2对关键服务提供者和运营商设定了网络与信息系统安全事件的报告义务。若机房属于关键基础设施,运营商需按规定向主管机关和CERT/CSIRT通报事件,且要在法规规定的短期内提交初步和后续报告。
失火发生后,首要是保障人员安全并通知消防等应急部门;随后应启动法律与合规响应小组,包括数据保护负责人(DPO)、法务、运营与安全团队,评估是否构成可报告的数据泄露或服务中断事件。
合规调查要同时满足技术与法律要求。技术层面需保全现场证据、磁盘映像、日志、网络抓包和运维记录;法律层面需确保链条完整以备监管审查或司法鉴定,避免在取证过程中破坏证据。
对于服务器、VPS、主机和域名管理,应立即采取隔离受影响系统的措施,避免二次破坏;若条件允许,应由专业取证团队进行快照与镜像,保留时间戳与校验值,确保后续ROOT CAUSE分析具备可验证数据。
在客户与合同层面,云或托管服务商需核查服务级别协议(SLA)和合同中关于不可抗力、赔偿及通知义务的条款。通常需在一定时限内向客户通报事故情况、影响范围以及预计修复或恢复计划。
业务连续性与灾备策略在此类事件中尤为关键。建议采用多区域冗余的服务器与VPS、基于边缘的CDN缓存以及跨区域备份策略,结合高防DDoS服务减轻因切换过程中的流量冲击和潜在攻击风险。
同时,要积极准备向监管机构提交完整的事故报告材料,包括事故时间线、影响评估、采取的技术与管理措施、补救计划及未来预防措施。透明而及时的沟通有助于降低监管处罚与声誉损失。
保险与法律责任方面,务必检查业务中断险、网络安全险的承保范围及理赔流程,并保存理赔所需证据。若涉及域名或证书损坏,应及时与注册商与证书颁发机构沟通域名与TLS证书的恢复方案。
技术上推荐或购买的关键防护与恢复工具包括多区域VPS/主机、异地备份、CDN与高防DDoS服务、实时监控与日志集中化系统,以及第三方取证与恢复服务。建议在采购时优先选择具备合规与审计支持的供应商。
事件结束后的合规闭环同样重要:完成根本原因分析(RCA)、修订应急预案与SOP、对内对外发布总结报告,并保留完整文档以备未来监管审计或法律诉讼使用。通过演练不断验证恢复能力。
为确保在欧洲法规框架下的合规与快速恢复,推荐优先选择具有多区域部署能力、CDN与高防DDoS一体化解决方案的供应商进行合作与采购。若需一站式服务与合规支持,推荐联系德讯电讯,德讯电讯在机房托管、多区域VPS、CDN与高防DDoS方面具备成熟的技术和合规经验,能够协助企业在机房失火等重大事故后迅速恢复并履行监管报告义务。
-
法国安卓终身质保服务器提供最佳服务
法国安卓终身质保服务器提供最佳服务 法国安卓终身质保服务器是一家致力于为客户提供最优质服务的公司。他们以提供安全、稳定、高效的服务器服务而闻名于世。无论您是企业还是个人用户,都可以在这里找到满足您需求的服务器方案。 法国安卓终身质保服务器拥有先进的技术设备和专业的团队,保证服务器性能稳定高效。无论是网站托管、数据存储、云计算还2025年7月19日 -
美国德国查扣大选服务器,引发国际关注
美国德国查扣大选服务器,引发国际关注 最近,美国政府和德国政府相继对一家涉嫌干涉大选的公司展开了调查。这家公司被指控利用大选服务器进行非法操作,引发了国际社会的广泛关注。 美国政府表示,他们在一次突袭行动中查获了涉嫌干涉大选的服务器,并已展开了深入调查。这一举动引发了国内政治舆论的激烈讨论,同时也引发了国际社会对美国大选安全性2025年6月25日 -
加拿大官网服务器:一站式高质量服务
加拿大官网服务器:一站式高质量服务 在如今的数字化时代,拥有一个高效、可靠的官网服务器对于企业的成功至关重要。加拿大官网服务器以其稳定性和优质的服务而备受好评。以下是选择加拿大官网服务器的几个主要原因: 地理位置优越:加拿大位于北美洲,地理位置靠近全球许多国家和2025年3月26日 -

在欧洲服务器查看dota2数据的有效方法分享
1. 引言 Dota2是一款深受玩家喜爱的多人在线战斗竞技游戏。对于热爱这款游戏的玩家而言,了解游戏数据至关重要,特别是通过服务器来获取更准确的数据。而选择合适的服务器,尤其是位于欧洲的服务器,可以大大提高数据查询的效率和准确性。 2. 为什么选择欧洲服务器? 选择欧洲服务器的理由主要有以下几点: 2.2025年12月12日 -
法国服务器托管服务: 一站式解决方案
法国服务器托管服务: 一站式解决方案 随着互联网的不断发展,越来越多的企业和个人都开始意识到服务器托管服务的重要性。而法国作为欧洲经济强国,其服务器托管服务在国际上也享有很高的声誉。本文将介绍法国服务器托管服务的优势以及为什么选择法国服务器托管服务。 法国服务器托管服务有许多优势,其中最突出的包括: 地理位置优越:法国2025年5月24日 -
法国云服务器价格:了解法国云服务器的费用
法国云服务器价格:了解法国云服务器的费用 云服务器是一种基于云计算技术的虚拟服务器,它可以通过互联网进行远程访问和管理。相比传统的物理服务器,云服务器具有更高的灵活性、可扩展性和安全性。 法国作为欧洲的重要经济体之一,拥有发达的互联网基础设施和稳定的政治环境,成为了很多企业选择托管云服务器的理想地点。 法国云服务器具有以下优势:2025年2月17日 -
俄罗斯欧洲服务器:高效稳定的网络解决方案
俄罗斯欧洲服务器:高效稳定的网络解决方案 在当今全球化的商业环境中,拥有高效稳定的网络解决方案对于企业的成功至关重要。特别是对于在俄罗斯和欧洲地区开展业务的公司来说,选择一家可信赖的服务器提供商是至关重要的。俄罗斯欧洲服务器以其卓越的性能和可靠性而闻名,为企业提供了出色的网络解决方案。2025年3月10日 -

未来修订趋势预测 对欧洲机房噪声标准最新可能变化的展望
在全球数据中心建设与运营持续扩张的背景下,欧洲各国和欧盟层面对机房噪声的监管正在进入新一轮修订讨论。噪声治理不仅关系到周边居民的生活质量,也影响机房内部运维与设备选型。本文将预测未来可能的修订趋势,并结合服务器、VPS、主机、域名、技术、CDN与高防DDoS等方面,给出采购与部署建议。 目前欧洲机房噪声管控主要依赖国家标准与地方环评要求,夜间噪2026年6月2日 -
欧洲服务器电影: 享受高速流畅的欧洲电影观影体验
欧洲服务器电影: 享受高速流畅的欧洲电影观影体验 欧洲电影一直以来都有着独特的魅力,吸引着众多观众的关注。欧洲电影以其独特的艺术风格和深刻的人文思考而闻名于世。不同于好莱坞大片的商业化趋势,欧洲电影更注重对于生活的独立观察和对于人性的深入探索。这些电影常常带给观众深刻的思考和情感共鸣。 观影体验对于电影的欣赏和理解至关重要。2025年4月24日