灾备设计结合欧洲机房推荐实现多活部署与容灾切换最佳实践
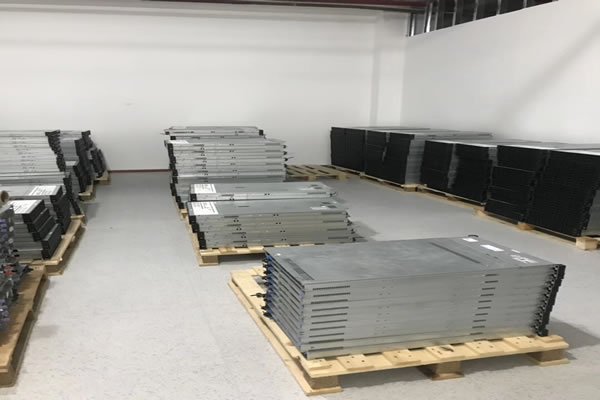
本文概述了在欧洲地区数据中心开展< b>灾备设计与实施< b>多活部署和< b>容灾切换的核心要点,包括合规定位、网络与复制策略、故障切换机制、监控与演练流程,帮助团队实现可测、可控且满足低RTO/RPO的生产连续性方案(下文关键术语已加粗)。
哪里适合作为< b>欧洲机房的多活部署位置?
选择机房时优先考虑网络中枢与客户分布:北欧(斯德哥尔摩)、荷兰(阿姆斯特丹)、德国(法兰克福)与法国(巴黎)通常延迟低且互联性好。还要评估机房运营商(如Equinix、Interxion等)、机柜可用性、跨可用区互联成本和法律合规(GDPR)风险。混合多家机房供应商能降低单一故障域带来的风险。
如何设计能实现低RTO与低RPO的< b>多活部署?
针对不同业务分层设计复制与一致性策略:短事务、支付类采用同步或半同步复制以保证< b>容灾切换时的数据一致;分析或冷数据采用异步复制以降低写入延迟。采用跨机房负载均衡(Anycast+BGP+CDN)和会话粘性策略,数据库层结合分区和读写分离,确保写主节点可切换且读节点分布均衡。
哪个复制策略适合不同类型的数据,多少延迟可以接受?
事务性数据推荐同步/半同步复制,目标RPO接近0;核心业务可设RTO在数分钟内。日志、分析与备份数据用异步复制,允许几秒到几分钟延迟以换取吞吐和可用性。缓存数据采用最终一致性策略,延迟可接受范围更宽。根据SLAs为不同数据类型定义明确的RTO/RPO值。
为什么在< b>灾备设计中必须考虑网络与DNS切换?
网络是跨机房多活的生命线:链路中断或BGP策略错误能导致大规模流量丢失。DNS切换(结合健康检查)用于引导流量,而BGP Anycast能实现更快的切换。必须设计回退路径、防止流量风暴、设置TTL与预热策略,并配合全球流量管理(GTM)和局部负载均衡器,确保切换既迅速又平滑。
怎么实现平滑且可回滚的< b>容灾切换?
制定分级切换流程:先做流量流量削峰与流量镜像,验证备用站点完整性后逐步提升权重。使用蓝绿/金丝雀发布思路在网络层逐步切换,并预置自动回滚条件与人工审批门槛。切换过程配合一致性检查点与事务回放机制,确保业务无重复或丢失。
哪里需要加强安全与合规控制以满足欧洲要求?
欧洲地区重点关注数据主权与GDPR:必须加密传输与静态数据,明确跨境数据流向并签署数据处理协议(DPA)。密钥管理应采用统一的KMS,访问控制与审计日志需要集中保存且能跨站点访问。合规审计要纳入灾备演练的验证项,确保切换不违反法律约束。
如何做容量规划与成本控制,保证可扩展的< b>多活部署?
基于常态峰值与灾备峰值分别建模,使用弹性云资源或混合云模型降低闲置成本。优先把热流量放在成本与性能平衡的机房,冷备做跨区域异步副本。定期回顾带宽、存储与许可证成本,并通过自动伸缩、预留实例或长期合同优化IT支出。
为什么监控与演练是不可或缺的?多少频率合适?
监控提供实时健康与性能信号,是能否自动或手动切换的依据。演练验证方案可行性与团队响应。建议季度级别进行桌面演练,半年或年内进行一次完整故障切换演练(包含真切流量和回滚),并在每次演练后更新Runbook和自动化脚本。
怎么把自动化与可观测性融入< b>容灾切换流程?
构建CI/CD驱动的基础设施即代码(IaC),把网络、路由、证书与监控配置纳入版本控制。实现端到端的可观测(日志、指标、追踪),并在异常阈值触发时结合自动化剧本执行切换步骤。所有操作都应可在控制台回放与审计,便于事后复盘。
哪个团队与角色需要参与并制定责任边界?
灾备需要跨部门协作:架构师制定设计与RTO/RPO,网络与平台团队负责互联与切换实现,安全团队负责合规与密钥管理,SRE/运维负责监控与演练。明确RACI矩阵(Responsible/Accountable/Consulted/Informed)和退出策略,确保演练与真实切换时每个角色能迅速响应。
-
加拿大Bell服务器:稳定高效的网络服务
加拿大Bell服务器:稳定高效的网络服务 随着互联网的发展,网络服务的稳定性和高效性变得愈发重要。加拿大的Bell服务器以其卓越的性能和可靠性而备受推崇,为用户提供了优质的网络体验。 加拿大Bell服务器以其稳定性而闻名。其服务器设备经过精心设计和维护,保证了服务的持续稳定运行。无论是个人用户还是企业客户,都可以放心地依赖Be2025年6月2日 -
欧洲一区二区三区服务器在线,选择更便捷
欧洲一区二区三区服务器在线,选择更便捷 在当今数字化时代,互联网已经成为人们生活中不可或缺的一部分。无论是个人用户还是企业,都需要依赖服务器来实现数据存储、应用部署、网站托管等功能。针对欧洲地区的用户,有一区、二区和三区服务器可供选择,本文将介绍这些服务器的特点和优势,帮助用户选择更便捷的服务器。2025年3月14日 -
英国梯子VN服务器:让您畅游无阻
英国梯子VN服务器:让您畅游无阻 在当今信息爆炸的时代,网络已经成为我们生活中不可或缺的一部分。然而,访问一些特定网站或服务可能会受到地域限制,这时候使用VPN服务就显得尤为重要。英国梯子VN服务器是一款优质的VPN服务,让您畅游无阻。 英国梯子VN服务器提供稳定高速的连接,让您能够轻松访问全球范围内的网站和服务。无论您身处何2025年5月9日 -
pi在英国的服务器
pi在英国的服务器 树莓派(Raspberry Pi)是一款小巧、便宜的个人电脑,广泛应用于教育、工业控制、嵌入式系统等领域。在英国,树莓派也被用作服务器,提供各种网络服务。 树莓派作为服务器的应用范围非常广泛,可以用来搭建网站、文件服务器、媒体2025年6月20日 -
如何将服务器切换为荷兰服务器
如何将服务器切换为荷兰服务器 当您运营网站或应用程序时,选择一个适合的服务器位置是至关重要的。荷兰作为一个技术先进的国家,拥有稳定的网络基础设施和快速的互联网连接。本文将指导您如何将服务器切换为荷兰服务器。 首先,您需要选择一个可靠的荷兰服务器提供商。您可以通过搜索引擎或参考其他用户的评价来找到合适的提供商。请确保提供商具有良好的2025年4月15日 -
加拿大版iPhone 6无服务器:一款无服务器的选择
加拿大版iPhone 6无服务器:一款无服务器的选择 在当今科技迅猛发展的时代,无服务器架构成为了一种越来越受欢迎的选择。并且,加拿大版iPhone 6无服务器也在市场上引起了广泛关注。今天我们将一起来探讨这款无服务器手机的特点以及它在加拿大市场上的重要性。 无服务器架构实际上并不是真的没有服务器,而是指应用程序开发的一种新2025年4月22日 -
安全合规视角下的欧洲机房坐席协作风险与防范措施
1. 目的:明确欧洲机房(含云地区)坐席协作中数据泄露、合规与可用性风险;制定可执行的技术与管理措施。2. 适用对象:机房运维坐席、远程支持坐席、第三方托管服务商及安全团队。3. 输出物:风险清单、DPIA(数据保护影响评估)、操作SOP、合同条款模板。 2.1 明确资产:列出所有坐席使用的终端、会话工具、远程访问跳板、数据库、日志;2.2 确定数2026年6月11日 -
欧洲云计算机房着火事件的应急响应措施
1. 事件概述 在现代社会,云计算已成为企业运营的重要组成部分。欧洲的云计算机房因其数据存储和处理能力受到广泛关注。然而,随着云计算机房数量的增加,火灾等突发事件的风险也随之上升。为了确保数据安全和人员安全,必须制定有效的应急响应措施。 2. 应急响应准备 应急响应的准备工作是确保事件发生时能够迅速有效处理的关2025年9月11日 -
德国车载服务器专家定制服务
德国车载服务器专家定制服务 德国是世界著名的汽车制造大国,其汽车制造技术一直处于世界领先地位。在现代汽车中,车载服务器的应用越来越广泛,为了满足不同汽车制造商的需求,德国专家为车载服务器定制服务提供了一流的解决方案。 德国专家在车载服务器领域拥有丰富的经验和技术实力,能够根据客户的需求定制各种功能强大、稳定可靠的车载服务器。无2025年7月7日